Un lunedì mattina, Sophie B. apre la casella di posta dello studio e trova un avviso: diversi tentativi di accesso sono falliti sull'account di una collaboratrice in vacanza. Questa volta non è stato rubato nulla. Ma la password presa di mira — un nome proprio seguito da un anno — non avrebbe resistito a lungo. Da quando l'intelligenza artificiale dà una forte spinta agli aggressori, questo tipo di chiave non protegge quasi più nulla.
IA e password: che cosa è davvero cambiato
Indovinare una password non è una novità: gli aggressori provano combinazioni finché una non funziona. Ciò che l'intelligenza artificiale (programmi che imparano da enormi quantità di dati) cambia è la velocità e la finezza. Allenandosi sulle password già divulgate in fughe di dati passate, questi strumenti imparano le abitudini umane: il nome di un figlio, un anno di nascita, una « @ » al posto della « a », la fila di tasti in alto sulla tastiera. Non provano più a caso: indovinano prima le combinazioni più probabili. Il risultato: una password corta, anche se piena di caratteri speciali, oggi cade molto in fretta.
Due abitudini molto diffuse diventano allora pericolose. La prima: riutilizzare la stessa password su più servizi. Basta che un solo sito su cui siete iscritti subisca una fuga di dati perché quella password venga poi provata, in modo automatico e su vasta scala, sulla vostra posta, sulla vostra banca e sui vostri strumenti di lavoro. Un lavoro certosino che l'automazione rende istantaneo. La seconda: credere che una password « complicata » sia per forza una buona password. Complicata e lunga non sono la stessa cosa — e contro una macchina è la lunghezza a fare la differenza.
Per uno studio come quello di Sophie B., la posta in gioco non ha nulla di teorico. Uno studio fiduciario gestisce salari, dati fiscali e coordinate bancarie per centinaia di PMI clienti. Una sola casella di posta forzata, e il segreto professionale — insieme alla fiducia costruita con pazienza con quei clienti — comincia a vacillare. La nLPD (la nuova legge svizzera sulla protezione dei dati) si aspetta del resto che il responsabile di un'organizzazione protegga queste informazioni con misure « adeguate ». In parole chiare: far poggiare tutta la casa su password fragili non rientra in questa categoria. Anche l'Ufficio federale della cibersicurezza (UFCS/NCSC) raccomanda password lunghe e un secondo passaggio di accesso.
Un esempio concreto. Supponiamo che un sito di acquisti a cui una collaboratrice si è iscritta anni fa venga violato. Il suo indirizzo e-mail professionale e la password scelta lì finiscono in una lista che circola. Se quella stessa password protegge anche la casella dello studio, l'aggressore non deve più indovinarla: la conosce già, e un programma la prova da solo su migliaia di servizi, nel giro di pochi minuti. L'anello debole non è lo studio, ma un vecchio account dimenticato altrove.
In parole chiare (Camille). La password perfetta non esiste; prima o poi finirà sempre per circolare. L'obiettivo non è quindi trovare la chiave perfetta, ma fare in modo che una fuga resti senza conseguenze: una password per ogni servizio, abbastanza lunga da resistere, e una seconda serratura dietro. È questa combinazione, non l'ingegnosità di una singola password, a proteggervi.
Una buona notizia: l'IA non lavora solo per gli aggressori. Gli stessi progressi aiutano anche a individuare un accesso insolito, a filtrare un'e-mail trappola o a generare e ricordare password robuste senza sforzo di memoria. IA e password, dunque, non sono soltanto una minaccia in più: sono anche l'occasione per rimettere in ordine abitudini trascurate da anni.
Che cosa ricordare
- La lunghezza batte la complessità. Una frase di più parole, facile da ricordare, resiste molto meglio di una password corta irta di simboli. Ogni parola in più moltiplica il lavoro di una macchina.
- Il riutilizzo è la vera trappola. Una password unica per ogni servizio evita che una sola fuga, su qualunque sito, faccia cadere tutti i vostri account come tessere del domino.
- La password non è più l'ultima linea di difesa. Una seconda prova d'identità — o un metodo del tutto senza password — subentra il giorno in cui la password stessa finisce per trapelare. E un giorno, statisticamente, trapela.
I gesti da adottare questa settimana
1. Passate alle passphrase
Sostituite le vostre password con le passphrase: più parole in fila, senza una logica evidente, per esempio « bici-carota-lampada-Giura ». Più è lunga, meglio è — puntate ad almeno una dozzina di caratteri. È più facile da memorizzare di « P@ssw0rd! » e molto più difficile da indovinare per una macchina, perché una frase non segue nessuna delle abitudini che l'IA ha imparato. Cominciate dagli account più sensibili: posta, software di contabilità, banca online. Non dovete cambiare tutto in una volta: occupatevi prima di ciò che protegge i dati dei vostri clienti. E dimenticate il vecchio riflesso del cambio forzato ogni tre mesi: meglio una passphrase lunga, unica e cambiata di rado di una password corta rinnovata aggiungendo « 1 », « 2 », « 3 » in fondo. È proprio ciò che oggi raccomanda l'ufficio federale della cibersicurezza.
2. Attivate l'autenticazione a due fattori dove conta
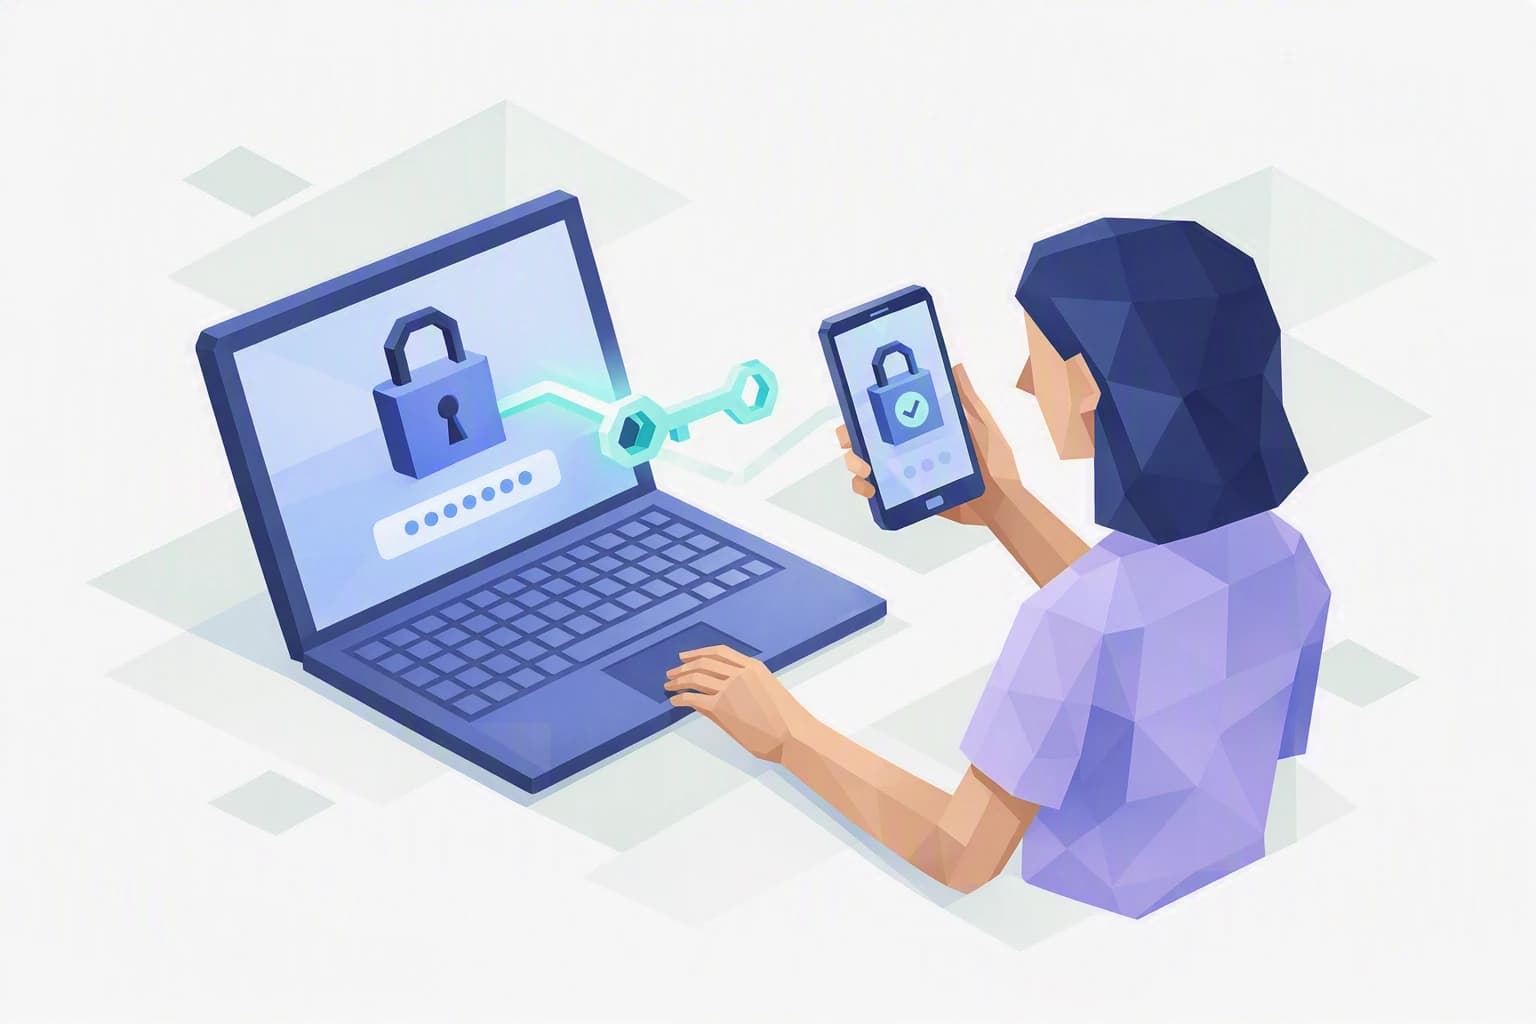
L'autenticazione a due fattori (MFA) aggiunge una seconda prova al momento dell'accesso: oltre alla password, un codice sul vostro telefono o una conferma in un'applicazione. Anche se la vostra password trapela, l'aggressore resta bloccato fuori senza questa seconda chiave. Attivatela in via prioritaria su Microsoft 365, sull'e-banking e sul vostro software gestionale. È gratuita, richiede pochi minuti per account ed è probabilmente il gesto con il miglior rapporto tra sforzo e protezione. Annotate dove l'avete attivata, per non lasciare fuori nessun account critico.
3. Affidate le vostre password a un gestore — e scoprite le passkey
Un gestore di password è una cassaforte digitale che crea, ricorda e compila al vostro posto password uniche e robuste: memorizzate soltanto un'unica password principale, lunga e ben custodita. Basta foglietti sotto la tastiera e file Excel condivisi. Tenete d'occhio anche le passkey: un modo di identificarsi del tutto senza password, legato al vostro telefono o al vostro computer, che l'IA non può indovinare perché semplicemente non c'è più nulla da indovinare. Sempre più servizi usati in Svizzera le propongono — attivatele appena possibile, a partire dagli account più esposti.
A che punto siete davvero?
Questi tre gesti non richiedono né budget né informatico: si riducono a decisioni semplici, che potete prendere questa settimana. La vera domanda è sapere a che punto è oggi la vostra organizzazione, account per account. Di fronte a IA e password, improvvisare costa caro — ma un bilancio onesto cambia tutto.
È esattamente ciò che propone l'autovalutazione Cyber Passport. Non certifica nulla e non promette alcuna conformità: vi mostra, domanda dopo domanda, dove i vostri accessi sono solidi e dove poggiano ancora su una password fragile. Quanto basta per trasformare una preoccupazione confusa in un piano chiaro, al vostro ritmo.