Sophie B. dirige uno studio fiduciario: tiene la contabilita, gli stipendi e i dossier fiscali di decine di PMI clienti. Un lunedi un collaboratore le segnala un'e-mail di avviso — qualcuno ha appena tentato di accedere alla casella dello studio dall'estero, con la password corretta. Il tentativo e fallito per un soffio. Quella mattina Sophie capisce che una sola password proteggeva il segreto professionale di tutti i suoi clienti, e che l'autenticazione forte, quelle parole che vedeva passare senza decifrarle, era proprio cio che mancava.
L'autenticazione forte, in chiaro: perche la password non basta piu
Una password, per quanto lunga, ha un difetto strutturale: si copia. Trapela quando un sito terzo su cui vi eravate registrati viene violato, si indovina quando viene riutilizzata da un servizio all'altro, si sottrae con una falsa e-mail di accesso che imita la vostra casella. Il giorno in cui qualcuno la conosce, diventa voi, senza scasso e senza allarme. Per uno studio la cui materia prima e la fiducia, e il punto debole che fa piu male: un accesso rubato, ed ecco esposti in silenzio gli stipendi e le dichiarazioni fiscali di decine di clienti.
La buona notizia e che nessuna delle soluzioni qui sotto richiede un informatico interno o un budget importante. Sono impostazioni gia presenti negli strumenti che Sophie usa ogni giorno; basta sapere quali attivare, e in che ordine.
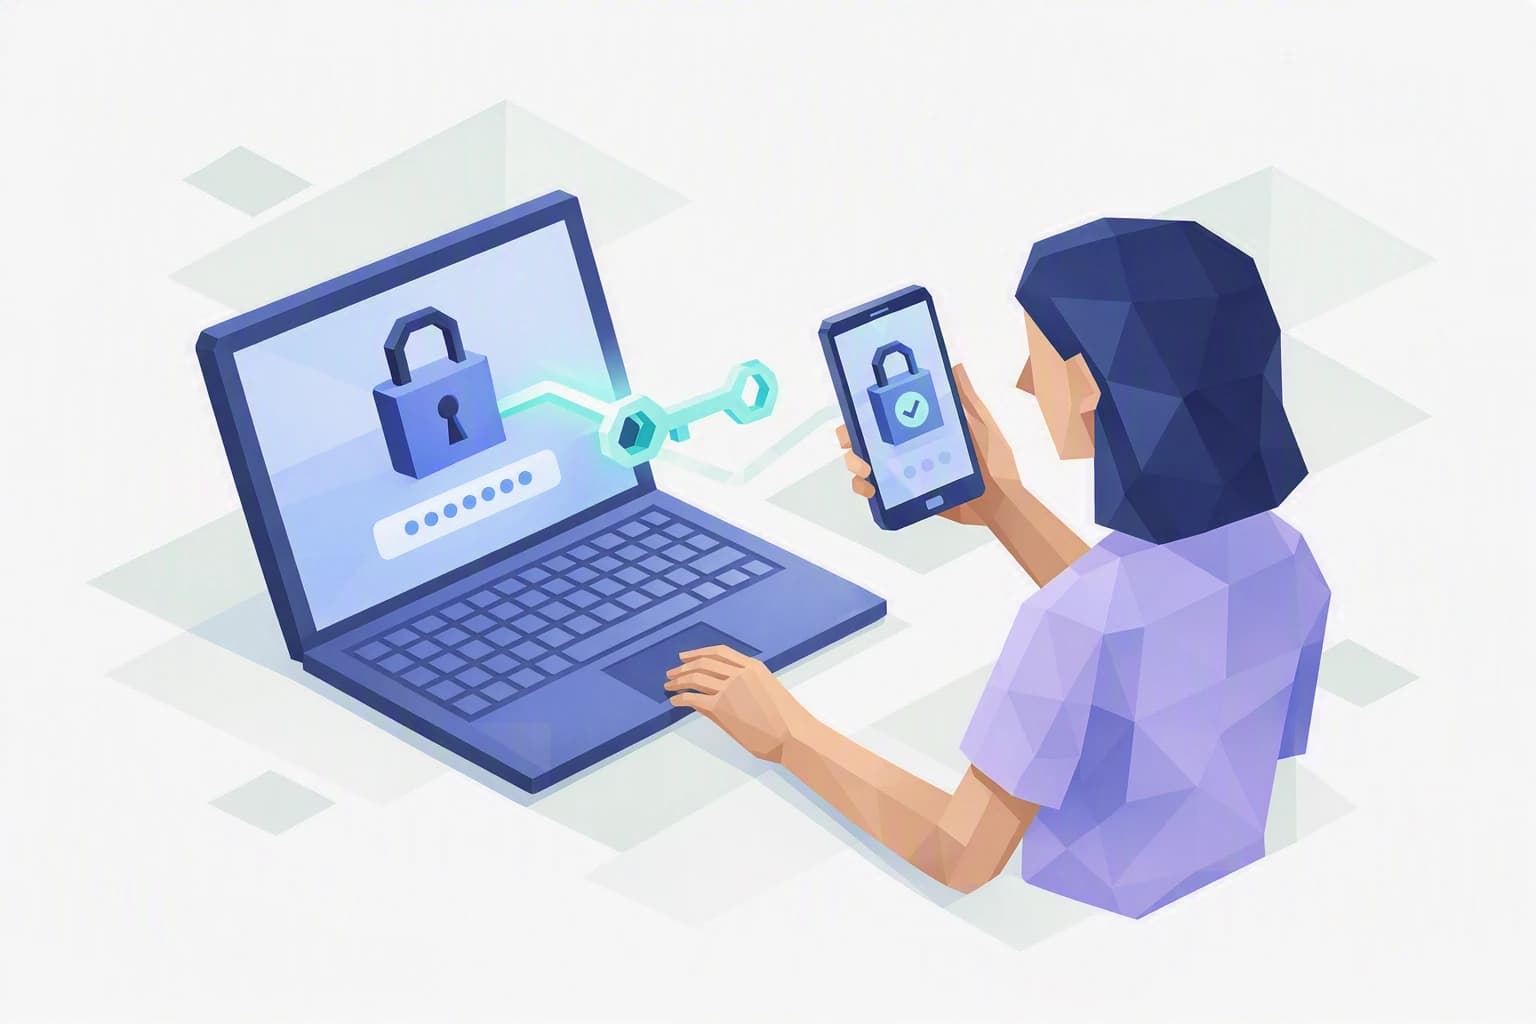
L'autenticazione a due fattori (MFA, da multi-factor authentication). Oltre alla password, il sistema chiede una seconda prova: un codice ricevuto sul telefono, una notifica da approvare in un'app, oppure la vostra impronta. L'idea e semplice: anche se vi rubano la password, manca sempre il secondo pezzo, quello che avete fisicamente in mano. E la misura che avrebbe bloccato di netto il tentativo di accesso subito da Sophie.
L'autenticazione unica (SSO, da single sign-on). Qui vi collegate una sola volta, a un account centrale e ben protetto, e questo accesso apre la porta a tutti i vostri strumenti quotidiani — posta, archiviazione dei file, software di lavoro. Basta con dieci password diverse scarabocchiate sui foglietti adesivi. L'SSO non sostituisce l'autenticazione a due fattori: la rende finalmente sopportabile, perche resta una sola porta da varcare, e quindi una sola da chiudere davvero a chiave.
Le chiavi di accesso (passkey). E la novita che sostituisce del tutto la password. Al suo posto, il vostro dispositivo custodisce una chiave segreta che sbloccate con l'impronta, il viso o il codice del telefono. Niente da memorizzare, niente da digitare e soprattutto niente da rubare con una falsa e-mail: una passkey funziona solo sul sito autentico a cui e legata. Un modulo di accesso contraffatto non ottiene nulla.
Camille lo riassume cosi ai suoi clienti: l'autenticazione a due fattori aggiunge una serratura, l'autenticazione unica raccoglie le porte dietro una sola, e le chiavi di accesso eliminano del tutto la chiave che si puo copiare.
Allora, quale scegliere? La domanda si pone meno di quanto si creda, perche questi strumenti rispondono a bisogni diversi e si combinano tra loro. Per una PMI come quella di Sophie, l'ordine e quasi sempre lo stesso. L'autenticazione a due fattori e la base: indispensabile, rapida, da mettere ovunque ci siano dati sensibili. L'autenticazione unica e il comfort che rende la base vivibile ogni giorno, soprattutto se la vostra squadra gia destreggia piu servizi. Le chiavi di accesso sono la direzione verso cui vanno tutti — offrono la migliore protezione contro il phishing — ma si adottano gradualmente, servizio dopo servizio, man mano che i vostri strumenti le supportano. In altre parole: non si mettono i tre l'uno contro l'altro, si distribuiscono in quest'ordine.
Cosa tenere a mente
Questi tre strumenti non competono, si sommano. Si comincia dall'autenticazione a due fattori, la si rende comoda con l'autenticazione unica e si migra verso le chiavi di accesso dove si puo. Non dovete scegliere uno dei tre questo trimestre: dovete iniziare dal primo.
La sensibilita dei vostri dati fissa la priorita. La nLPD, la legge svizzera sulla protezione dei dati, si aspetta che una PMI che detiene informazioni sensibili — stipendi, dati fiscali e bancari dei clienti — adotti misure di sicurezza "adeguate". Proteggere l'accesso a questi dati con una sola riga di testo non ne fa piu parte. Anche l'Ufficio federale della cibersicurezza (UFCS/NCSC) mette l'autenticazione a due fattori in cima alle sue raccomandazioni per le PMI.
Una sfumatura sull'hosting, in tutta onesta. Se attivate questi meccanismi tramite un fornitore come Microsoft 365, il passaggio di autenticazione transita da quel prestatore, fuori dalla Svizzera. Non e un difetto — e un punto da conoscere quando un cliente vi chiede dove transitano i suoi accessi. I vostri dati aziendali, invece, possono restare presso un host svizzero; l'autenticazione e un flusso distinto.
I gesti da installare questa settimana
1. Attivate l'autenticazione a due fattori sugli accessi piu sensibili
Non cercate di coprire tutto in una volta. Iniziate dalla casella dello studio e dall'account amministratore — le due chiavi del regno. Nella maggior parte delle suite d'ufficio, l'attivazione richiede pochi minuti dalle impostazioni di sicurezza, senza alcun prestatore esterno. Preferite un'app di autenticazione (che mostra un codice o una notifica) al codice inviato via SMS, piu facile da intercettare.
2. Predisponete un accesso di riserva prima di averne bisogno
Il vero freno all'autenticazione a due fattori non e la tecnica, e la paura di restare chiusi fuori se si perde il telefono. Risolvetela in anticipo: annotate i codici di recupero che il servizio vi propone all'attivazione e conservateli offline, in un luogo sicuro noto a due persone di fiducia. Una volta steso questo paracadute, nessuno ha piu motivo di rimandare.
3. Provate una chiave di accesso, tanto per vedere
Scegliete un account, attivatevi una passkey dal telefono e collegatevi una volta con l'impronta invece che con la password. In dieci minuti voi e la vostra squadra sentirete la differenza: piu semplice da usare e impossibile da phishing, perche la chiave si rifiuta di funzionare altrove che sul sito autentico. E il modo migliore per preparare il terreno prima di generalizzare, senza impegnare tutto lo studio da un giorno all'altro. Annotate intanto quali strumenti dello studio offrono gia le chiavi di accesso: questo breve elenco diventera la vostra tabella di marcia quando deciderete di andare oltre.
A che punto siete davvero?
Attivare l'autenticazione a due fattori su una casella e un gesto. Sapere su quali accessi manca ancora, chi detiene gli account amministratore, cosa succede il giorno in cui un collaboratore se ne va con una password condivisa in testa — e un altro discorso, ed e li che si nasconde il vero rischio per uno studio fiduciario.
L'autovalutazione Cyber Passport passa in rassegna proprio queste domande, una per una. Non certifica nulla e non vi dichiara "sicuri": vi mostra, voce per voce, dove la vostra autenticazione forte regge e dove poggia ancora su una sola password. E il punto di partenza onesto prima di sviluppare un vero piano.