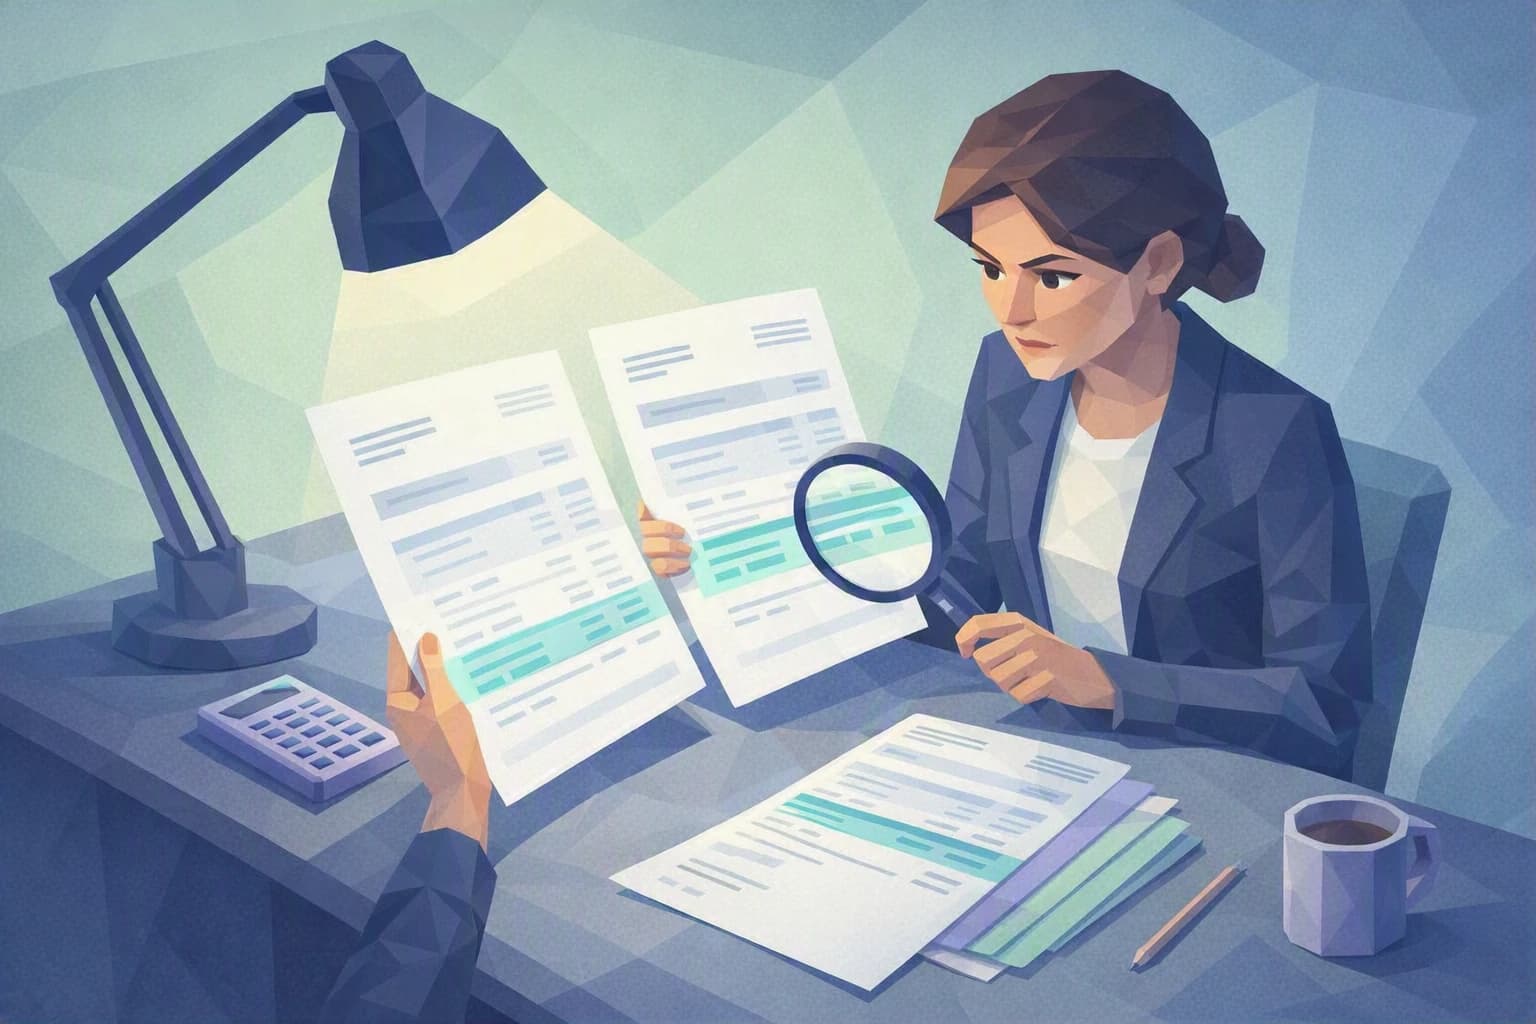
La fattura aveva tutto l'aspetto di una vera: il logo giusto, l'importo giusto, il riferimento di pratica giusto. Una sola riga era cambiata, con discrezione — il numero di conto. Sophie B., socia di una fiduciaria della Svizzera romanda, ha rischiato di pagarla un venerdì pomeriggio, tra due chiusure, prima che un dettaglio la facesse esitare. Questa scena — una falsa fattura fornitore quasi pagata — si ripete ogni settimana in PMI convinte di essere troppo piccole per interessare un truffatore.
Riconoscere una falsa fattura fornitore prima che parta il bonifico
Il principio della truffa è di una semplicità sconcertante. Un truffatore si spaccia per un fornitore che lei già conosce — un fornitore informatico, un locatore, un subappaltatore — e le invia una fattura quasi identica a quelle vere. Quasi: il numero di conto (l'IBAN, l'identificativo internazionale del suo conto bancario) è stato sostituito con il suo. Lei paga come al solito; il denaro finisce al truffatore.
Per riuscirci, dispone di due porte d'ingresso. La prima si chiama phishing: un'e-mail trappola che imita un mittente affidabile per estorcerle un'informazione o farle compiere un'azione. La seconda, più mirata, si chiama frode con cambio delle coordinate bancarie — una variante di ciò che gli specialisti chiamano compromissione della posta aziendale (BEC, Business Email Compromise): il truffatore ha talvolta letto scambi reali, conosce il nome del suo interlocutore, l'importo in gioco, la scadenza. Il suo messaggio arriva al momento giusto, nel filo di conversazione giusto.
Una fiduciaria è un bersaglio privilegiato, e non a caso. Salda fatture per sé, ma soprattutto per conto di decine di clienti. I processi decisionali sono brevi e informali — ci si conosce, ci si fida, si lavora in fretta. Spesso non c'è un informatico interno: «l'informatica la gestisce il fornitore esterno». E la materia prima sono pagamenti e dati bancari. Tutti ingredienti che rendono una falsa fattura fornitore un rischio molto concreto, ben prima che entri in scena un ransomware spettacolare o un attacco informatico.
Ciò che rende la falsa fattura così credibile è il lavoro preparatorio del truffatore. Una parte delle informazioni è pubblica: i nomi dei suoi fornitori abituali, l'aspetto dei loro documenti, a volte persino i cicli di fatturazione si intuiscono con qualche ricerca. Il resto, il truffatore lo raccoglie talvolta da una casella di posta realmente compromessa — la propria, quella del fornitore o quella di un terzo nella catena — osservando gli scambi reali prima di inserirsi al momento giusto. Non «hackera» il suo software contabile: imita un dialogo che lei si aspettava già. È questa apparente normalità a disarmare la vigilanza.
Un'altra variante frequente, più grossolana ma ancora efficace: la falsa fattura di un fornitore con cui non ha mai lavorato — un nome di dominio, il rinnovo di un annuario professionale, un abbonamento qualsiasi — inviata in massa nella speranza che una contabilità sotto pressione la paghi senza porsi domande. Lo stesso riflesso di verifica neutralizza entrambi i casi.
Alcuni segnali, considerati insieme, devono farla fermare:
- un cambio di coordinate bancarie annunciato con una semplice e-mail, spesso «urgente» o «in via eccezionale»;
- un indirizzo del mittente quasi corretto, sbagliato di una sola lettera, o un tono leggermente diverso dal solito;
- una fattura che arriva prima del previsto, con una discreta pressione sulla scadenza;
- un IBAN le cui lettere iniziali non corrispondono più al Paese abituale del fornitore.
Nessuno di questi segni è una prova di per sé. È il loro accumularsi — e soprattutto il fatto che le si chieda di agire in fretta sul denaro — a dover innescare la verifica. Il riflesso giusto non è diventare sospettosi di tutto, ma avere un punto di controllo chiaro nel momento che conta.
In parole semplici. Un truffatore non ha bisogno di «hackerare» la sua informatica per derubarla: gli basta convincerla a cambiare un numero di conto. La tecnologia è solo scenografia; il vero bersaglio è la routine dei suoi pagamenti.
Cosa tenere a mente
Bastano tre idee per cambiare la sua esposizione.
Anzitutto, l'attacco non prende di mira la sua tecnologia, ma la sua fiducia. Nessun antivirus blocca un'e-mail perfettamente credibile che le chiede semplicemente di aggiornare un numero di conto. La difesa è umana e organizzativa prima ancora che tecnica.
In secondo luogo, l'anello decisivo è il momento del pagamento. Poco importa da dove sia entrata la falsa fattura: tutto si gioca nell'istante in cui qualcuno approva il bonifico. È lì che un semplice riflesso ferma la maggior parte dei tentativi.
Infine, è una questione di responsabilità, non solo di denaro. Quando una fiduciaria tratta i dati bancari dei suoi clienti, la nuova legge svizzera sulla protezione dei dati (nLPD) si aspetta misure di sicurezza «adeguate». L'Ufficio federale della cibersicurezza (UFCS / NCSC) pubblica regolarmente avvisi su queste frodi alle fatture: farvi riferimento significa già prendersi un vantaggio.
Le abitudini da adottare questa settimana
Nulla di tutto ciò richiede budget, software o un informatico. Sono abitudini di squadra, da mettere in atto già questa settimana.
1. Verificare ogni cambio di coordinate bancarie tramite un canale conosciuto
Fissi una regola senza eccezioni: nessun IBAN si modifica sulla sola base di un'e-mail. Non appena un fornitore annuncia un nuovo conto, si prende il telefono e si richiama il numero già registrato nei suoi archivi — mai quello indicato nel messaggio sospetto. Trenta secondi di telefonata valgono più di un bonifico irrecuperabile.
2. Introdurre il doppio controllo sui pagamenti
Oltre un importo che stabilisce lei stessa, due persone approvano ogni bonifico: chi lo prepara e chi lo controlla. Questo «quattro occhi» non costa nulla e spezza l'effetto urgenza, perché il truffatore punta proprio su una decisione presa da soli e in fretta.
3. Rallentare di fronte all'urgenza ed esercitare l'occhio del team
L'urgenza è lo strumento preferito del truffatore. Autorizzi esplicitamente i suoi collaboratori a prendersi il tempo di verificare, senza temere di «far perdere tempo». Faccia circolare in riunione un esempio di falsa fattura, mostri l'indirizzo quasi corretto e la riga dell'IBAN modificata: un team che ha già visto la trappola la riconosce molto più in fretta.
A che punto è davvero?
Queste tre abitudini riguardano la sua procedura di pagamento e la sensibilizzazione del suo team — due ambiti che l'autovalutazione Cyber Passport passa in rassegna. Non certifica nulla e non la dichiara «protetta»: le mostra, domanda dopo domanda, dove la sua organizzazione è solida e dove poggia ancora sulla fiducia e sull'abitudine. Di fronte a una falsa fattura fornitore, è spesso lì che si nasconde il punto cieco.
E se il bonifico è già partito? Il tempo conta: contatti subito la sua banca per tentare un richiamo dei fondi, conservi la fattura e le e-mail come prove, e segnali il tentativo all'Ufficio federale della cibersicurezza (UFCS / NCSC), che centralizza questi casi. Più rapida è la segnalazione, maggiore è la possibilità di bloccare il denaro prima che si disperda.
Per andare oltre la semplice consapevolezza, il nostro blueprint anti-phishing sviluppa la procedura completa: filtraggio delle e-mail, iter di verifica dei pagamenti, piano di sensibilizzazione e simulazione. Abbastanza per trasformare tre buoni riflessi in una difesa che dura nel tempo.