Un client de longue date écrit à Sophie B. une question toute simple : « Concrètement, qui protège nos données chez vous ? » L'associée de la fiduciaire relit le message deux fois. Elle sait que son prestataire informatique « s'occupe de l'informatique » — mais est-ce la même chose que la sécurité ? Et si ce n'est pas tout à fait lui, à qui faut-il s'adresser ? Derrière cette hésitation se cache une question que beaucoup de dirigeants portent sans oser la formuler : au fond, quels sont les métiers de la cybersécurité, et lequel me concerne, moi ?
À quoi correspondent vraiment les métiers de la cybersécurité
Premier malentendu à lever : la cybersécurité n'est pas un métier, c'est une famille de métiers. Dans une grande entreprise, plusieurs personnes se répartissent le travail — l'une surveille, l'autre teste, une troisième décide des règles. Dans une structure de quinze personnes, personne ne porte aucun de ces titres. Et c'est précisément là que se logent les angles morts.
Le réflexe de Sophie B. — « le prestataire gère » — est le piège classique. Un prestataire informatique fait tourner les outils : il installe les postes, dépanne, applique les mises à jour, configure la messagerie. C'est utile et nécessaire. Mais faire tourner les outils n'est pas la même chose que guetter une attaque, éprouver ses propres défenses ou décider d'une stratégie. On peut avoir une informatique qui fonctionne parfaitement et une sécurité en réalité laissée à personne.
Pour s'y retrouver, le plus simple est de regarder la sécurité comme une équipe, avec des postes bien distincts. Certains surveillent, d'autres construisent, d'autres encore décident. Voici les principaux, en langage clair — pas pour que vous les recrutiez tous, mais pour que vous sachiez de quoi on parle quand ces mots reviennent dans une conversation, un devis ou un questionnaire de votre client.
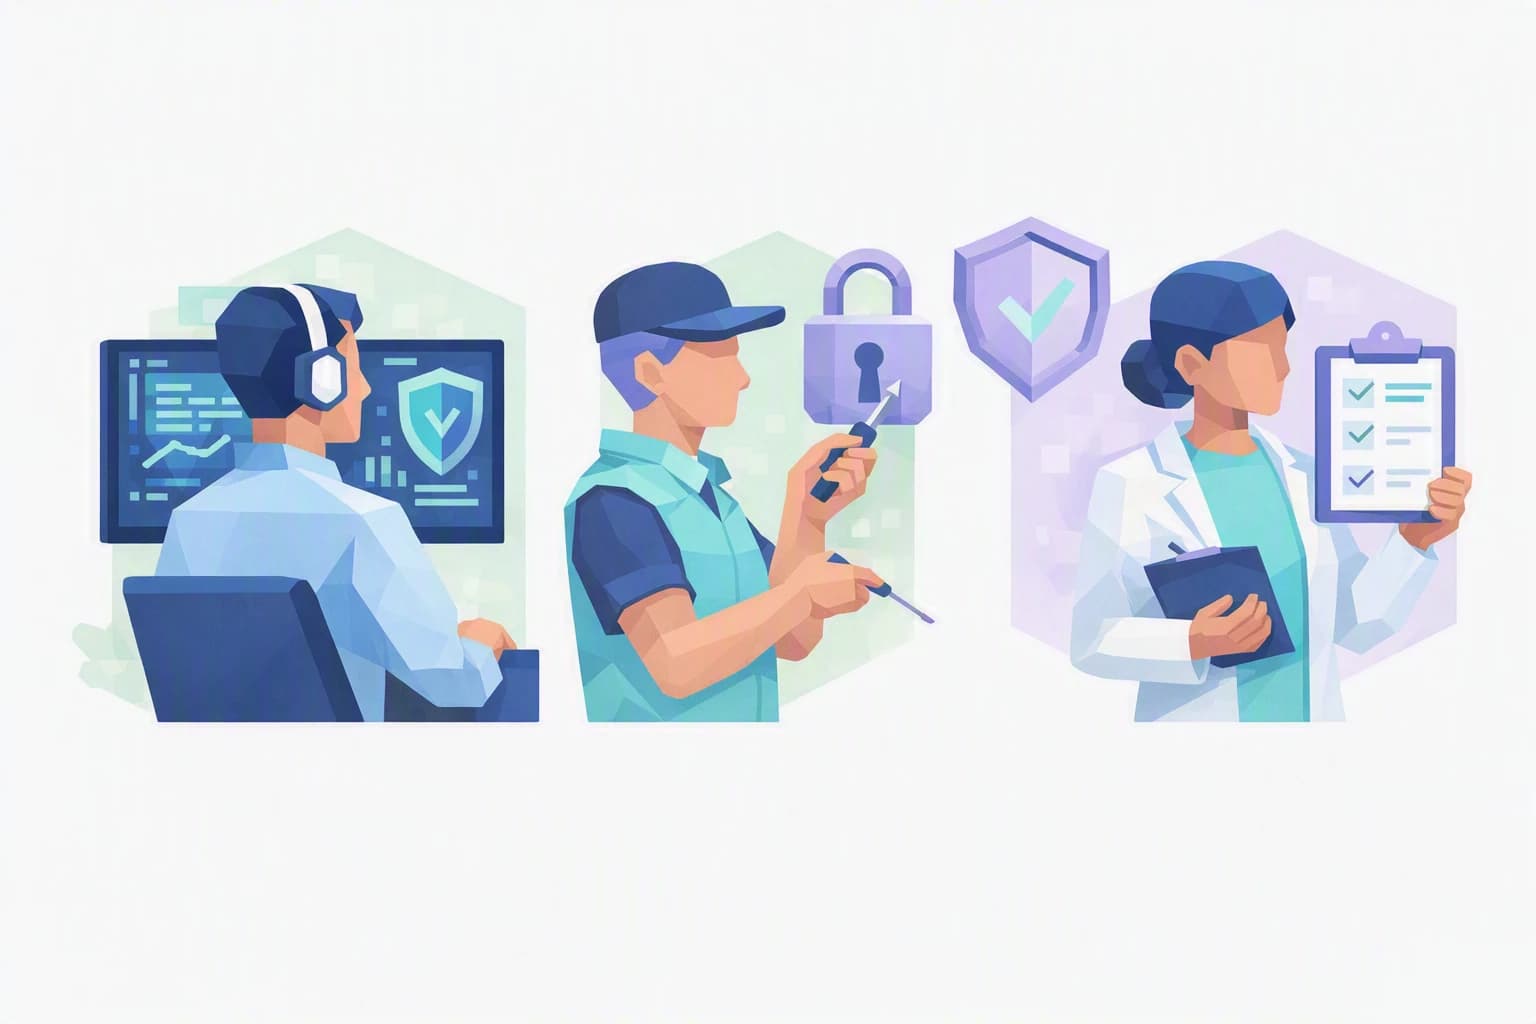
L'analyste en cybersécurité (ou analyste SOC). Le SOC (Security Operations Center, littéralement « centre des opérations de sécurité ») est la salle de surveillance d'une organisation. L'analyste y joue la sentinelle : il observe les alertes, les connexions, les comportements anormaux, et réagit quand quelque chose cloche — une connexion depuis l'étranger à trois heures du matin, un fichier qui se met à chiffrer les autres. C'est le métier de la détection et de la réaction au quotidien.
Le testeur d'intrusion (« pentester »). On le paie pour vous attaquer — légalement. Le test d'intrusion (pentest) consiste à se mettre dans la peau d'un cambrioleur pour essayer toutes les portes avant qu'un vrai malfaiteur ne trouve la serrure faible. Il ne casse rien : il révèle les failles pour qu'on les corrige. En PME, c'est souvent une prestation ponctuelle, pas un poste.
L'ingénieur ou l'architecte sécurité. C'est le bâtisseur des défenses. Il conçoit et configure ce qui protège : le pare-feu (le filtre entre votre réseau et Internet), la double authentification (MFA — en plus du mot de passe, une seconde preuve, par exemple un code sur le téléphone), la séparation des accès. Là où l'analyste surveille et le pentester teste, l'ingénieur construit.
Le RSSI (responsable de la sécurité des systèmes d'information, « CISO » en anglais). Ce n'est pas un technicien, c'est un chef d'orchestre. Il fixe les règles, arbitre les risques, décide de ce qu'on protège en priorité et relie la sécurité aux décisions de l'entreprise et à la loi. Dans une PME, ce rôle stratégique est presque toujours vacant — ou tenu par le dirigeant sans qu'il le sache. C'est pourtant lui qui commande tout le reste.
Le consultant ou l'auditeur cyber. Un regard extérieur qui évalue votre situation, pointe les écarts et recommande des priorités, sans que vous ayez à embaucher à demeure. Il ne remplace pas votre prestataire : il l'oriente, et il traduit pour vous ce qui doit être fait. Pour une fiduciaire sans informaticien interne, c'est souvent le point d'entrée le plus réaliste : on fait venir la compétence quand on en a besoin, on repart avec un plan, et on garde la main sur les décisions.
Le délégué à la protection des données (DPO). Son terrain n'est pas la technique mais le droit : il veille au respect de la nLPD (la loi suisse sur la protection des données) et à la bonne gestion des données personnelles. Sécurité informatique et protection des données se recoupent, mais ne se confondent pas — deux préoccupations, deux réflexes.
Aucune PME n'emploie tous ces profils. La plupart sont externalisés, mutualisés, ou tout simplement dormants. L'enjeu n'est donc pas de tous les recruter : c'est de savoir quelle fonction est réellement couverte, par qui, et laquelle n'est celle de personne.
Ce qu'il faut retenir
La cybersécurité n'est pas « l'informatique ». Votre prestataire peut faire tourner les machines sans pour autant guetter les attaques ni piloter une stratégie. Croire que « c'est géré » parce qu'un contrat de maintenance existe, c'est confondre l'entretien de la voiture avec le fait de regarder la route.
Vous n'avez pas besoin d'embaucher chacun de ces métiers. Vous avez besoin de savoir quelle fonction est assurée, par qui, et laquelle reste orpheline. Une carte honnête vaut mieux qu'un recrutement précipité : elle vous dit où mettre le prochain franc, et à quel moment un consultant ponctuel suffit plutôt qu'un poste à plein temps.
Le rôle le plus stratégique — celui du RSSI, la gouvernance — est le grand absent des PME. Or c'est lui qui décide de tout le reste. Le trou le plus coûteux n'est pas technique : c'est l'absence de quelqu'un dont le métier est de poser la question « qui s'en occupe ? ».
Les gestes à installer cette semaine
1. Dressez la carte de « qui fait quoi » chez vous
Sur une seule page, listez les grandes fonctions : surveiller, mettre à jour, sauvegarder, décider des règles, répondre à un incident. En face de chacune, un nom — même si ce nom est « personne ». Les cases vides ne sont pas un échec : ce sont vos priorités, enfin visibles.
2. Posez par écrit la question de la sécurité à votre prestataire
Trois questions suffisent : la sécurité est-elle dans notre contrat, ou seulement le dépannage ? Qui remarque une connexion suspecte la nuit ? Qui vérifie qu'une sauvegarde se restaure vraiment ? Une réponse écrite clarifie le périmètre et évite le « je pensais que c'était compris ».
3. Nommez un référent sécurité interne (pas un technicien)
Choisissez la personne dont le rôle sera de poser les bonnes questions et de relayer les décisions — l'embryon d'un RSSI. Elle n'a pas besoin d'être experte ; elle a besoin de porter le sujet, pour qu'il cesse d'être celui de tout le monde, c'est-à-dire de personne.
Où en êtes-vous vraiment ?
Mettre des noms sur les métiers de la cybersécurité, c'est déjà voir où votre organisation tient debout et où elle repose sur un malentendu. C'est exactement ce que structure l'auto-évaluation Cyber Passport : elle ne certifie rien et ne vous vend aucun poste. Question par question, elle traduit ces rôles en responsabilités concrètes, vous montre lesquelles sont couvertes chez vous et lesquelles restent un angle mort — pour que vous sachiez, la prochaine fois qu'un client vous écrit, à qui vous adresser.