Sophie B. dirige une fiduciaire : elle tient la comptabilité, les salaires et les dossiers fiscaux de dizaines de PME clientes. Un lundi, un collaborateur lui signale un e-mail d'alerte : quelqu'un vient d'essayer de se connecter à la messagerie du cabinet depuis l'étranger, avec le bon mot de passe. La tentative a échoué de justesse. Ce matin-là, Sophie comprend qu'un simple mot de passe protégeait le secret professionnel de tous ses clients — et que l'authentification forte, ces trois mots qu'elle voyait passer sans les décoder, était justement ce qui manquait.
L'authentification forte, en clair : pourquoi le mot de passe ne suffit plus
Un mot de passe, aussi long soit-il, a un défaut structurel : il se copie. Il fuite lors du piratage d'un site tiers où l'on s'était inscrit avec la même combinaison, il se devine quand il est réutilisé d'un service à l'autre, il se soutire par un faux e-mail de connexion imitant votre messagerie. Le jour où quelqu'un le connaît, il devient vous, sans effraction ni alarme. Pour une fiduciaire dont la matière première est la confiance, c'est le point faible qui fait le plus mal : un accès dérobé, et ce sont les salaires et les déclarations fiscales de dizaines de clients qui sont exposés en silence.
La bonne nouvelle, c'est qu'aucune des solutions ci-dessous ne demande d'informaticien interne ni de budget conséquent. Ce sont des réglages déjà présents dans les outils que Sophie utilise tous les jours ; il suffit de savoir lesquels activer, et dans quel ordre.
L'authentification forte consiste à ne plus faire reposer un accès sur ce seul secret. On y arrive avec trois outils qu'on confond souvent. Voici chacun, sans jargon.
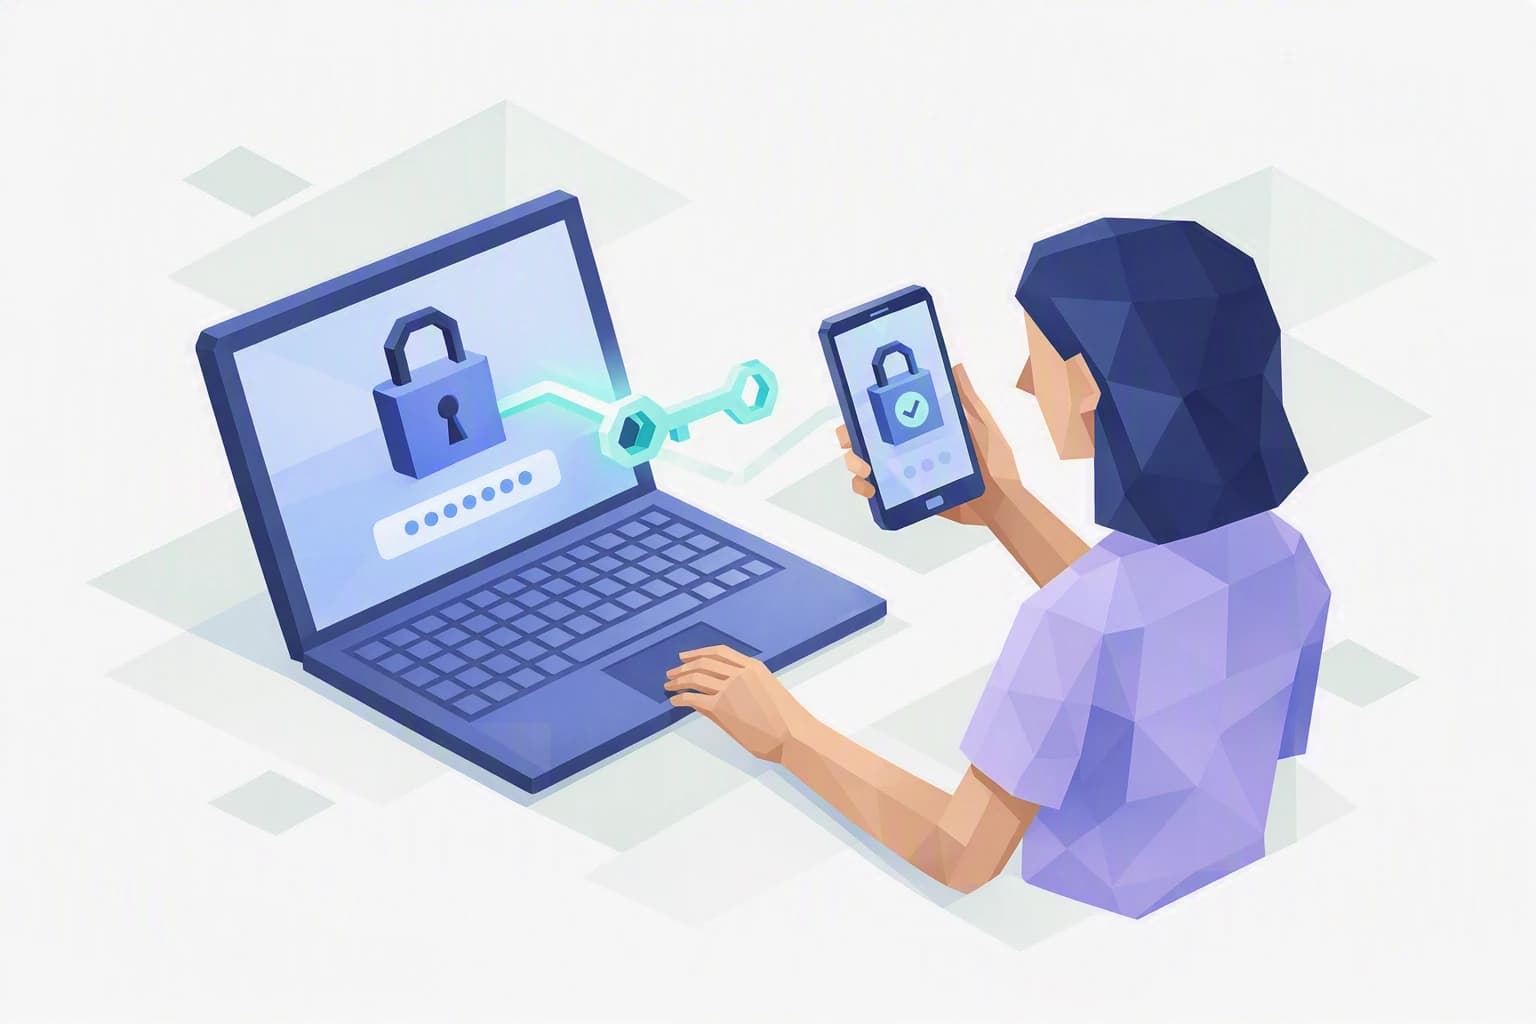
La double authentification (MFA, pour multi-factor authentication). En plus du mot de passe, le système réclame une deuxième preuve : un code reçu sur votre téléphone, une notification à valider dans une application, ou votre empreinte. L'idée est simple : même si l'on vous vole le mot de passe, il manque toujours la deuxième pièce, celle qui est physiquement entre vos mains. C'est la mesure qui aurait bloqué net la tentative de connexion de Sophie.
L'authentification unique (SSO, pour single sign-on). Ici, vous ne vous connectez qu'une fois, à un compte central et bien protégé, et cette connexion ouvre l'accès à tous vos outils du quotidien — messagerie, stockage de fichiers, logiciel métier. Fini les dix mots de passe différents griffonnés sur des post-it. Le SSO ne remplace pas la double authentification : il la rend enfin supportable, puisqu'il n'y a plus qu'une seule porte à franchir, et donc une seule à verrouiller vraiment.
Les clés d'accès (passkeys). C'est la nouveauté qui remplace carrément le mot de passe. À la place, votre appareil garde une clé secrète que vous débloquez par votre empreinte, votre visage ou le code de votre téléphone. Rien à mémoriser, rien à taper, et surtout rien à voler par un faux e-mail : une clé d'accès ne fonctionne que sur le vrai site auquel elle est liée. Un faux formulaire de connexion n'obtient rien.
Camille le résume ainsi à ses clients : la double authentification ajoute une serrure, l'authentification unique regroupe les portes derrière une seule, et les clés d'accès suppriment carrément la clé que l'on peut copier.
Alors, lequel choisir ? La question se pose moins qu'on ne le croit, parce que ces outils répondent à des besoins différents et se combinent. Pour une PME comme celle de Sophie, l'ordre est presque toujours le même. La double authentification est le socle : indispensable, rapide, à mettre partout où il y a des données sensibles. L'authentification unique est le confort qui rend le socle vivable au quotidien, surtout si votre équipe jongle déjà avec plusieurs services. Les clés d'accès sont la direction vers laquelle tout le monde va — elles offrent la meilleure protection contre l'hameçonnage — mais on les adopte progressivement, service par service, à mesure que vos outils les prennent en charge. Autrement dit : on n'oppose pas les trois, on les déploie dans cet ordre.
Ce qu'il faut retenir
Ces trois outils ne s'opposent pas, ils s'empilent. On commence par la double authentification, on la rend confortable avec l'authentification unique, et on migre vers les clés d'accès là où c'est possible. Vous n'avez pas à trancher entre les trois ce trimestre : vous avez à démarrer par le premier.
La sensibilité de vos données fixe la priorité. La nLPD, la loi suisse sur la protection des données, attend d'une PME qui détient des informations sensibles — salaires, données fiscales et bancaires de clients — des mesures de sécurité « appropriées ». Protéger l'accès à ces données par une simple ligne de texte n'en fait plus partie. L'office fédéral de la cybersécurité (OFCS/NCSC) place d'ailleurs la double authentification en tête de ses recommandations pour les PME.
Une nuance d'hébergement, en toute honnêteté. Si vous activez ces mécanismes via un fournisseur comme Microsoft 365, l'étape d'authentification passe par ce prestataire, hors de Suisse. Ce n'est pas un défaut — c'est un point à connaître quand un client vous demande où transitent ses accès. Vos données métier, elles, peuvent rester chez un hébergeur suisse ; l'authentification est un flux distinct.
Les gestes à installer cette semaine
1. Activez la double authentification sur vos accès les plus sensibles
N'essayez pas de tout couvrir d'un coup. Commencez par la messagerie du cabinet et par le compte administrateur — les deux clés du royaume. Dans la plupart des suites bureautiques, l'activation se fait en quelques minutes depuis les paramètres de sécurité, sans prestataire. Préférez une application d'authentification (qui affiche un code ou une notification) au code envoyé par SMS, plus facile à intercepter.
2. Prévoyez un accès de secours avant d'en avoir besoin
Le vrai frein à la double authentification, ce n'est pas la technique, c'est la peur de rester bloqué dehors si l'on perd son téléphone. Réglez-la à l'avance : notez les codes de secours que le service vous propose à l'activation, et rangez-les hors ligne, dans un endroit sûr connu de deux personnes de confiance. Une fois ce filet posé, plus personne n'a de raison de repousser.
3. Essayez une clé d'accès, juste pour voir
Choisissez un compte, activez-y une clé d'accès depuis votre téléphone, et connectez-vous une fois avec votre empreinte au lieu du mot de passe. En dix minutes, vous et votre équipe sentirez ce que ça change : plus simple à utiliser, et impossible à hameçonner, puisque la clé refuse de fonctionner ailleurs que sur le vrai site. C'est la meilleure façon de préparer le terrain avant de généraliser, sans engager tout le cabinet du jour au lendemain. Notez au passage quels outils du cabinet proposent déjà les clés d'accès : cette petite liste vous servira de feuille de route quand vous déciderez d'aller plus loin.
Où en êtes-vous vraiment ?
Activer la double authentification sur une boîte mail est un geste. Savoir sur quels accès elle manque encore, qui détient les comptes administrateurs, ce qui se passe le jour où un collaborateur part avec un mot de passe partagé dans la tête — c'est une autre affaire, et c'est là que se cache le vrai risque pour une fiduciaire.
L'auto-évaluation Cyber Passport passe justement ces questions en revue, une par une. Elle ne certifie rien et ne vous déclare pas « sécurisé » : elle vous montre, poste par poste, où votre authentification forte tient debout et où elle repose encore sur un seul mot de passe. C'est le point de départ honnête avant de dérouler un vrai plan.