Sophie B. leitet eine Treuhandfirma: Sie fuehrt die Buchhaltung, die Loehne und die Steuerdossiers von Dutzenden KMU-Kunden. An einem Montag meldet ein Mitarbeiter eine Warn-E-Mail — jemand hat gerade versucht, sich vom Ausland aus mit dem richtigen Passwort im Postfach der Kanzlei anzumelden. Der Versuch scheiterte nur knapp. An diesem Morgen wird Sophie klar, dass ein einziges Passwort das Berufsgeheimnis all ihrer Kunden schuetzte — und dass die starke Authentifizierung, jene Woerter, die sie sah, ohne sie zu entschluesseln, genau das war, was gefehlt hatte.
Starke Authentifizierung, klar erklaert: warum ein Passwort nicht mehr genuegt
Ein Passwort, so lang es auch sei, hat einen strukturellen Mangel: Es laesst sich kopieren. Es gelangt in falsche Haende, wenn eine fremde Website, bei der Sie sich einst registriert haben, gehackt wird; es wird erraten, wenn es von Dienst zu Dienst wiederverwendet wird; es wird durch eine gefaelschte Anmelde-E-Mail abgegriffen, die Ihr Postfach nachahmt. An dem Tag, an dem jemand es kennt, wird er zu Ihnen — ohne Einbruch, ohne Alarm. Fuer eine Kanzlei, deren Rohstoff das Vertrauen ist, ist das die Schwachstelle, die am meisten schmerzt: ein gestohlener Zugang, und schon sind die Loehne und Steuererklaerungen von Dutzenden Kunden still und leise offengelegt.
Die gute Nachricht: Keine der folgenden Loesungen braucht eine interne IT-Fachkraft oder ein grosses Budget. Es sind Einstellungen, die bereits in den Werkzeugen stecken, die Sophie taeglich nutzt; Sie muessen nur wissen, welche Sie aktivieren — und in welcher Reihenfolge.
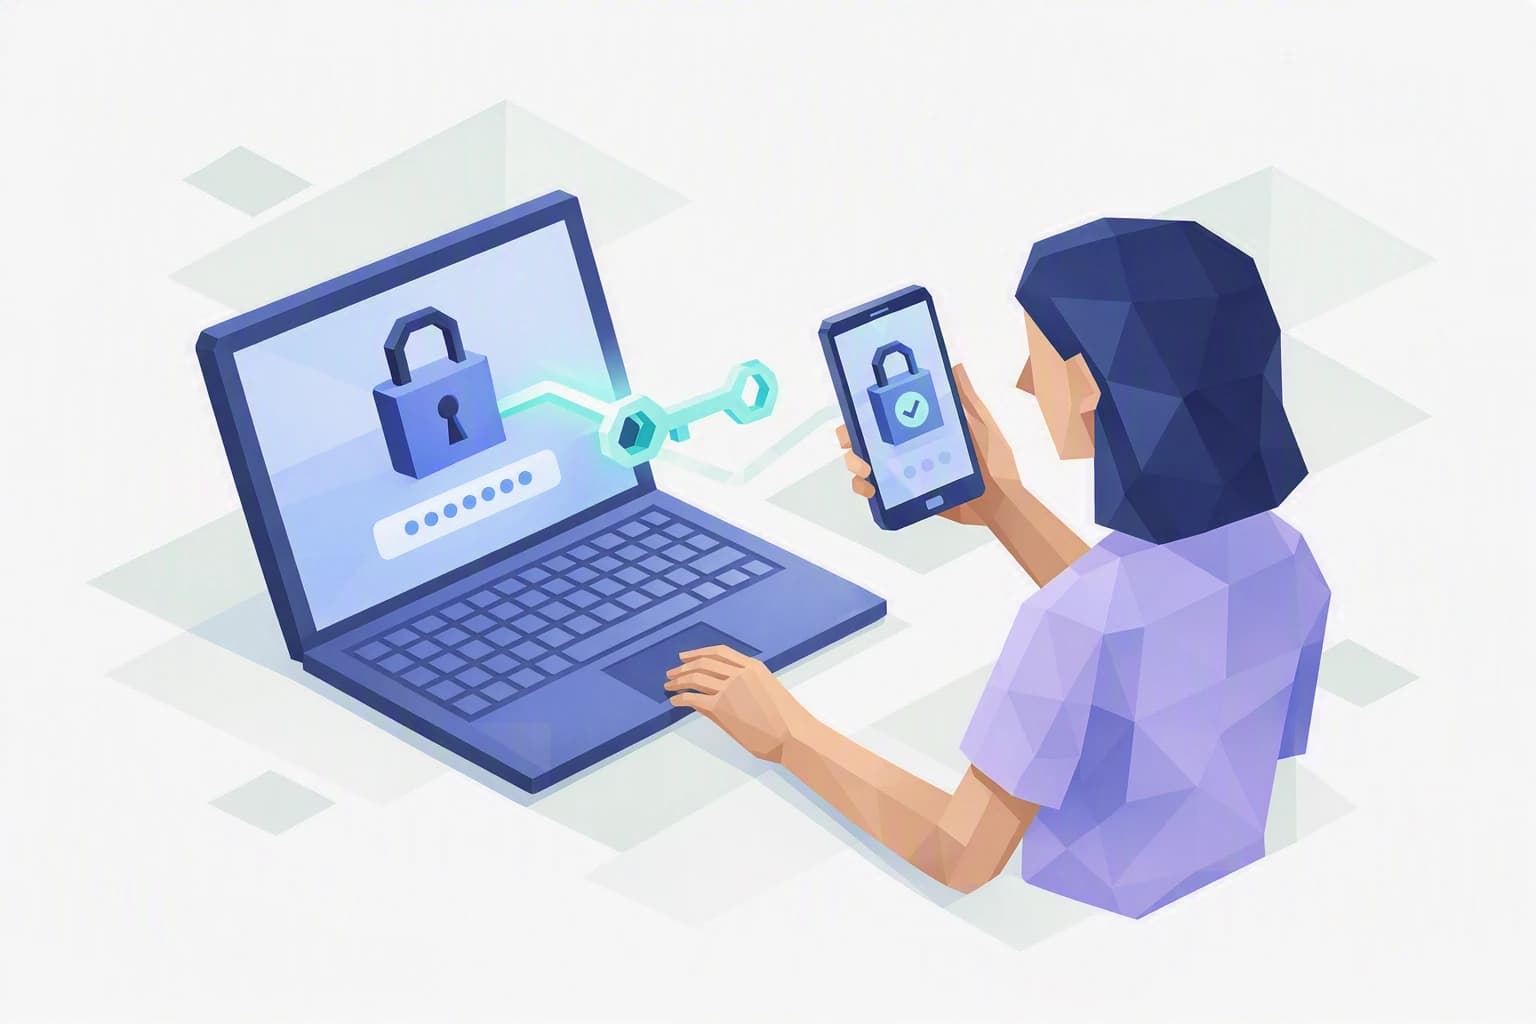
Die Zwei-Faktor-Authentifizierung (MFA, fuer multi-factor authentication). Zusaetzlich zum Passwort verlangt das System einen zweiten Nachweis: einen Code auf Ihrem Smartphone, eine Benachrichtigung, die Sie in einer App bestaetigen, oder Ihren Fingerabdruck. Die Idee ist einfach: Selbst wenn man Ihr Passwort stiehlt, fehlt immer noch das zweite Teil — jenes, das physisch in Ihren Haenden liegt. Genau diese Massnahme haette Sophies Angreifer sofort gestoppt.
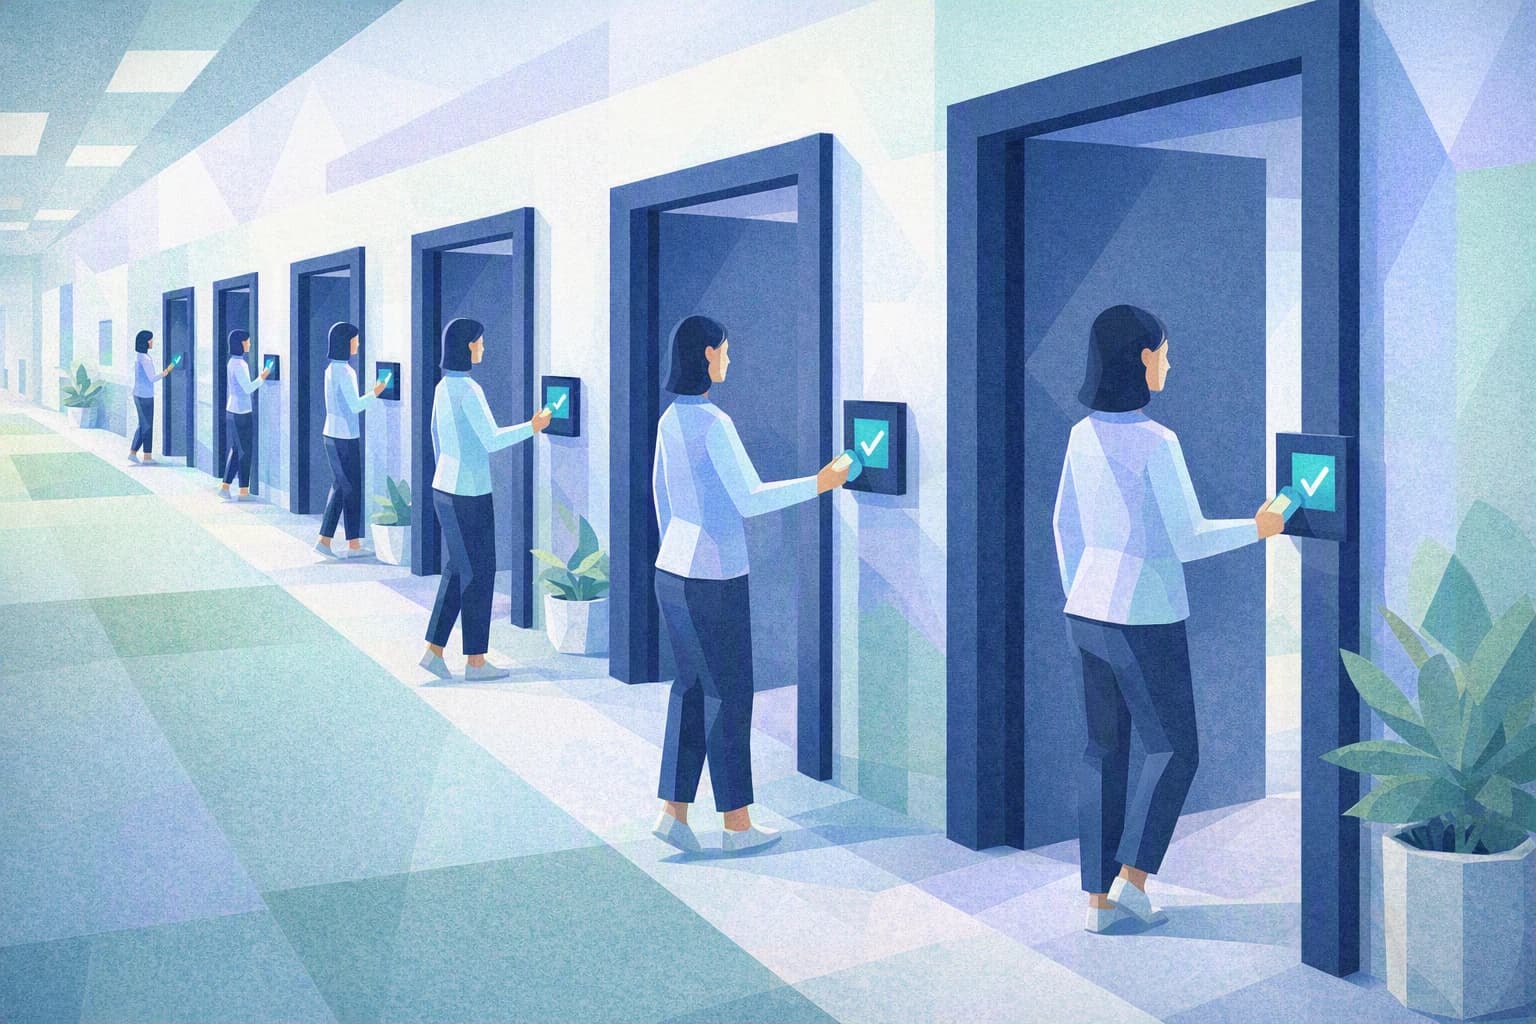
Die einmalige Anmeldung (SSO, fuer single sign-on). Hier melden Sie sich nur einmal an, bei einem zentralen, gut geschuetzten Konto, und diese Anmeldung oeffnet den Zugang zu all Ihren taeglichen Werkzeugen — E-Mail, Dateiablage, Fachsoftware. Schluss mit zehn verschiedenen Passwoertern auf Klebezetteln. SSO ersetzt die Zwei-Faktor-Authentifizierung nicht: Es macht sie ertraeglich, denn nun gibt es nur noch eine Tuer zu durchschreiten — und damit nur eine, die man wirklich verriegeln muss.
Die Zugangsschluessel (Passkeys). Das ist die Neuheit, die das Passwort ganz ersetzt. Stattdessen bewahrt Ihr Geraet einen geheimen Schluessel auf, den Sie mit Ihrem Fingerabdruck, Ihrem Gesicht oder dem Code Ihres Smartphones entsperren. Nichts zu merken, nichts zu tippen und vor allem nichts, was sich durch eine gefaelschte E-Mail stehlen liesse: Ein Passkey funktioniert nur auf der echten Website, mit der er verknuepft ist. Ein gefaelschtes Anmeldeformular erhaelt nichts.
Camille fasst es fuer ihre Kunden so zusammen: Die Zwei-Faktor-Authentifizierung fuegt ein Schloss hinzu, die einmalige Anmeldung buendelt die Tueren hinter einer einzigen, und die Zugangsschluessel schaffen den kopierbaren Schluessel ganz ab.
Also: welche waehlen? Die Frage stellt sich weniger, als man denkt, denn diese Werkzeuge beantworten unterschiedliche Beduerfnisse und lassen sich kombinieren. Fuer eine KMU wie die von Sophie ist die Reihenfolge fast immer dieselbe. Die Zwei-Faktor-Authentifizierung ist das Fundament: unverzichtbar, schnell, ueberall dort einzurichten, wo sensible Daten liegen. Die einmalige Anmeldung ist der Komfort, der das Fundament im Alltag tragbar macht — besonders, wenn Ihr Team schon mit mehreren Diensten jongliert. Die Zugangsschluessel sind die Richtung, in die alle gehen — sie bieten den besten Schutz gegen Phishing —, doch man fuehrt sie schrittweise ein, Dienst fuer Dienst, sobald Ihre Werkzeuge sie unterstuetzen. Mit anderen Worten: Man stellt die drei nicht gegeneinander, man rollt sie in dieser Reihenfolge aus.
Was Sie sich merken sollten
Diese drei Werkzeuge konkurrieren nicht, sie stapeln sich. Sie beginnen mit der Zwei-Faktor-Authentifizierung, machen sie mit der einmaligen Anmeldung bequem und wechseln zu Zugangsschluesseln, wo es geht. Sie muessen sich in diesem Quartal nicht fuer eines der drei entscheiden — Sie muessen mit dem Ersten anfangen.
Die Sensibilitaet Ihrer Daten bestimmt die Prioritaet. Das revDSG, das Schweizer Datenschutzgesetz, erwartet von einer KMU, die sensible Informationen haelt — Loehne, Steuer- und Bankdaten von Kunden —, "angemessene" Sicherheitsmassnahmen. Den Zugang zu diesen Daten mit einer einzigen Textzeile zu schuetzen, gehoert nicht mehr dazu. Das Bundesamt fuer Cybersicherheit (BACS/NCSC) stellt die Zwei-Faktor-Authentifizierung ebenfalls an die Spitze seiner Empfehlungen fuer KMU.
Ein Hinweis zum Hosting, ganz ehrlich. Wenn Sie diese Mechanismen ueber einen Anbieter wie Microsoft 365 aktivieren, laeuft der Authentifizierungsschritt ueber diesen Dienstleister, ausserhalb der Schweiz. Das ist kein Mangel — es ist etwas, das man wissen sollte, wenn ein Kunde fragt, wohin seine Zugaenge wandern. Ihre Geschaeftsdaten selbst koennen bei einem Schweizer Anbieter bleiben; die Authentifizierung ist ein eigener Datenfluss.
Schritte fuer diese Woche
1. Aktivieren Sie die Zwei-Faktor-Authentifizierung fuer Ihre sensibelsten Zugaenge
Versuchen Sie nicht, alles auf einmal abzudecken. Beginnen Sie mit dem Postfach der Kanzlei und dem Administratorkonto — den beiden Schluesseln zum Koenigreich. In den meisten Buero-Suiten dauert die Aktivierung wenige Minuten in den Sicherheitseinstellungen, ohne externen Dienstleister. Bevorzugen Sie eine Authenticator-App (die einen Code oder eine Benachrichtigung anzeigt) gegenueber einem Code per SMS, der leichter abgefangen wird.
2. Richten Sie einen Notzugang ein, bevor Sie ihn brauchen
Das eigentliche Hindernis der Zwei-Faktor-Authentifizierung ist nicht die Technik, sondern die Angst, ausgesperrt zu bleiben, wenn man sein Smartphone verliert. Regeln Sie das im Voraus: Notieren Sie die Wiederherstellungscodes, die der Dienst Ihnen bei der Aktivierung anbietet, und bewahren Sie sie offline auf, an einem sicheren Ort, den zwei Vertrauenspersonen kennen. Sobald dieses Netz gespannt ist, hat niemand mehr einen Grund, es aufzuschieben.
3. Probieren Sie einen Zugangsschluessel aus, einfach zum Sehen
Waehlen Sie ein Konto, aktivieren Sie dort einen Passkey von Ihrem Smartphone aus und melden Sie sich einmal mit Ihrem Fingerabdruck statt mit dem Passwort an. In zehn Minuten spueren Sie und Ihr Team den Unterschied: einfacher zu nutzen und unmoeglich zu phishen, da der Schluessel sich weigert, anderswo als auf der echten Website zu funktionieren. So bereiten Sie den Boden am besten vor, bevor Sie es breit ausrollen, ohne die ganze Kanzlei ueber Nacht zu binden. Notieren Sie dabei, welche Werkzeuge der Kanzlei bereits Zugangsschluessel anbieten: Diese kurze Liste wird Ihre Roadmap, wenn Sie weitergehen wollen.
Wo stehen Sie wirklich?
Die Zwei-Faktor-Authentifizierung fuer ein Postfach zu aktivieren, ist ein Schritt. Zu wissen, welchen Zugaengen sie noch fehlt, wer die Administratorkonten haelt, was am Tag geschieht, an dem ein Mitarbeiter mit einem geteilten Passwort im Kopf die Firma verlaesst — das ist eine andere Sache, und genau dort verbirgt sich das echte Risiko fuer eine Treuhandfirma.
Die Selbstbewertung von Cyber Passport prueft genau diese Fragen, eine nach der anderen. Sie zertifiziert nichts und erklaert Sie nicht fuer "sicher": Sie zeigt Ihnen, Punkt fuer Punkt, wo Ihre starke Authentifizierung fest steht und wo sie noch auf einem einzigen Passwort ruht. Das ist der ehrliche Ausgangspunkt, bevor Sie einen echten Plan ausrollen.