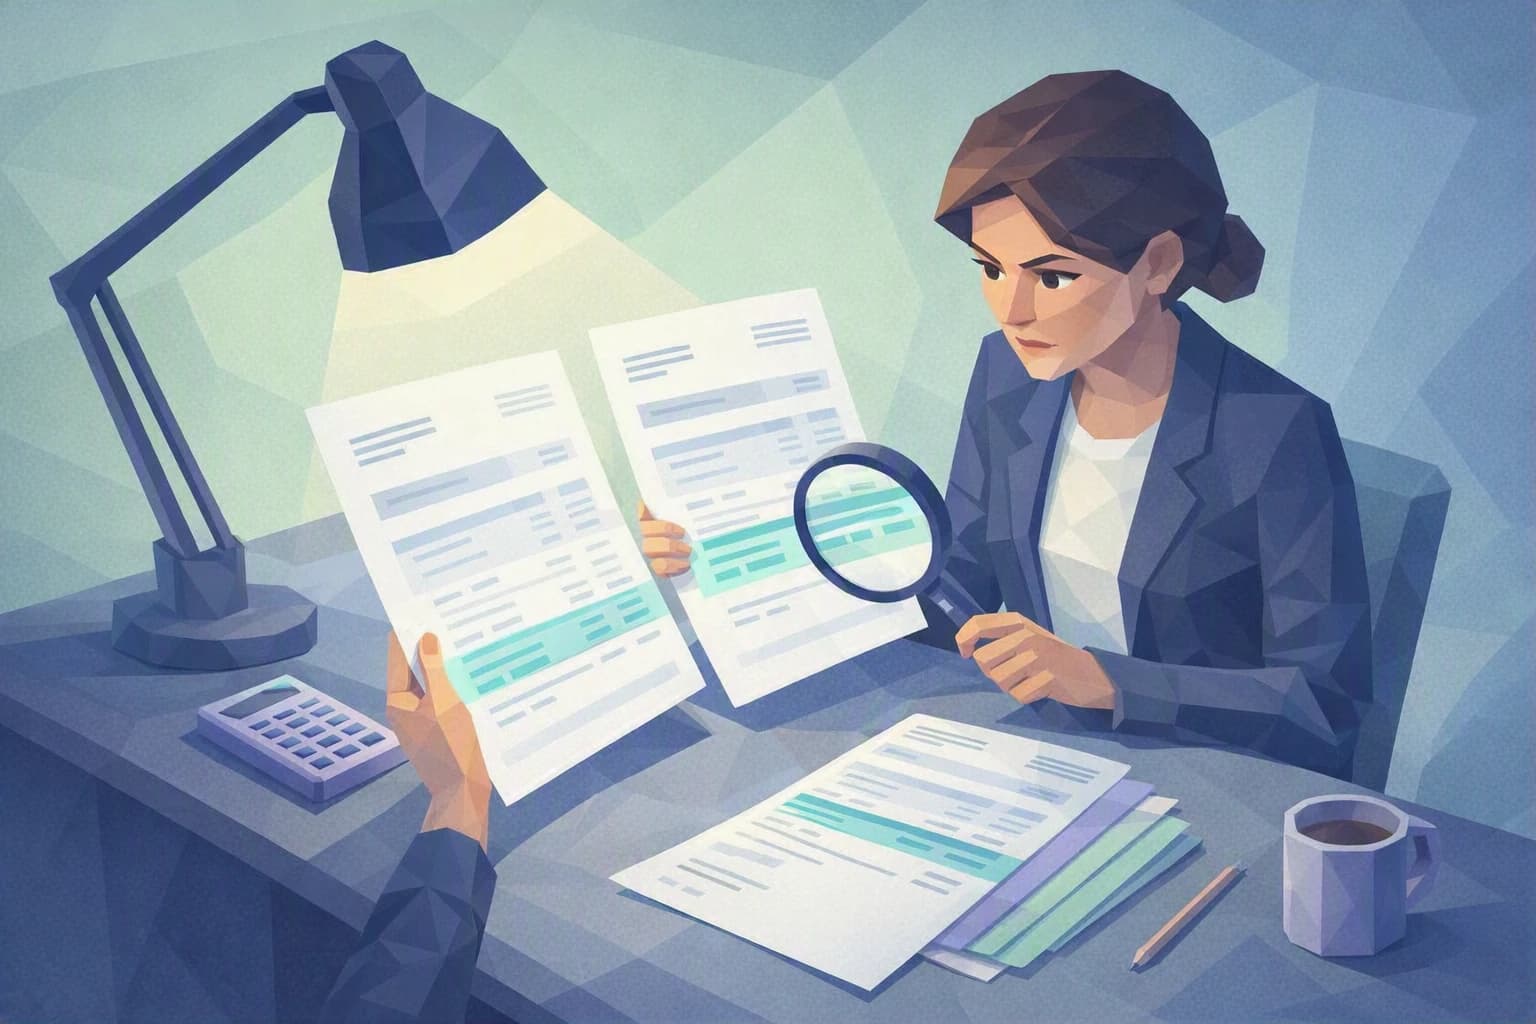
Die Rechnung sah täuschend echt aus: das richtige Logo, der richtige Betrag, die richtige Dossiernummer. Nur eine Zeile hatte sich unauffällig geändert — die Kontonummer. Sophie B., Partnerin in einem Treuhandbüro der Westschweiz, hätte sie an einem Freitagnachmittag zwischen zwei Abschlüssen fast bezahlt, bevor ein kleines Detail sie zögern liess. Diese Szene — eine gefälschte Lieferantenrechnung, fast bezahlt — spielt sich jede Woche in KMU ab, die überzeugt sind, zu klein zu sein, um einen Betrüger zu interessieren.
Eine gefälschte Lieferantenrechnung erkennen, bevor die Überweisung rausgeht
Das Prinzip der Masche ist verblüffend einfach. Ein Betrüger gibt sich als Lieferant aus, den Sie bereits kennen — ein IT-Dienstleister, ein Vermieter, ein Subunternehmer — und schickt Ihnen eine Rechnung, die den echten fast gleicht. Fast: Die Kontonummer (die IBAN, die internationale Kennung Ihres Bankkontos) wurde durch seine ersetzt. Sie zahlen wie gewohnt; das Geld landet beim Betrüger.
Um ans Ziel zu kommen, hat er zwei Einfallstore. Das erste heisst Phishing: eine präparierte E-Mail, die einen vertrauenswürdigen Absender imitiert, um Ihnen Informationen zu entlocken oder Sie zu einer Handlung zu bewegen. Das zweite, gezieltere, nennt sich Betrug mit geänderten Bankverbindungen — eine Variante dessen, was Fachleute Business E-Mail Compromise (BEC) nennen: Der Betrüger hat mitunter echte Korrespondenz gelesen, kennt den Namen Ihres Ansprechpartners, den Betrag, die Fälligkeit. Seine Nachricht trifft im richtigen Moment ein, im richtigen Gesprächsverlauf.
Ein Treuhandbüro ist ein bevorzugtes Ziel, und das nicht zufällig. Es begleicht Rechnungen für sich selbst, vor allem aber im Auftrag von Dutzenden Mandanten. Die Entscheidungswege sind kurz und informell — man kennt sich, man vertraut einander, man arbeitet schnell. Oft gibt es keinen internen IT-Verantwortlichen: «Die IT macht der Dienstleister.» Und der Rohstoff sind Zahlungen und Bankdaten. Lauter Zutaten, die eine gefälschte Lieferantenrechnung zu einem sehr konkreten Risiko machen, lange bevor ein spektakulärer Ransomware-Angriff oder eine Cyberattacke ins Spiel kommt.
Was die gefälschte Rechnung so glaubwürdig macht, ist die Vorarbeit des Betrügers. Ein Teil der Informationen ist öffentlich: die Namen Ihrer üblichen Lieferanten, das Aussehen ihrer Dokumente, manchmal lassen sich sogar ihre Zahlungszyklen mit wenigen Recherchen erraten. Den Rest holt sich der Betrüger bisweilen aus einem tatsächlich kompromittierten Postfach — dem eigenen, dem des Lieferanten oder dem eines Dritten in der Kette — und beobachtet die echte Korrespondenz, bevor er sich im richtigen Moment einklinkt. Er «hackt» nicht Ihre Buchhaltungssoftware: Er imitiert einen Dialog, den Sie ohnehin erwartet haben. Es ist diese scheinbare Normalität, die Ihre Wachsamkeit ausschaltet.
Eine weitere häufige, plumpere Variante, die dennoch funktioniert: die gefälschte Rechnung eines Lieferanten, mit dem Sie nie gearbeitet haben — ein Domainname, die Verlängerung eines Branchenverzeichnisses, irgendein Abonnement — massenhaft verschickt in der Hoffnung, dass eine ausgelastete Buchhaltung sie ohne Nachfrage bezahlt. Derselbe Prüfreflex neutralisiert beide Fälle.
Einige Signale, zusammen betrachtet, sollten Sie stutzig machen:
- eine per blosser E-Mail angekündigte Änderung der Bankverbindung, oft «dringend» oder «ausnahmsweise»;
- eine Absenderadresse, die fast stimmt, um einen einzigen Buchstaben daneben, oder ein leicht anderer Ton als sonst;
- eine Rechnung, die früher als erwartet eintrifft, mit leisem Druck auf die Frist;
- eine IBAN, deren Anfangsbuchstaben nicht mehr zum üblichen Land des Lieferanten passen.
Keines dieser Zeichen ist für sich allein ein Beweis. Es ist ihre Häufung — und vor allem die Tatsache, dass Sie schnell über Geld entscheiden sollen —, die eine Prüfung auslösen sollte. Der richtige Reflex ist nicht, allem gegenüber misstrauisch zu werden, sondern einen klaren Kontrollpunkt im entscheidenden Moment zu haben.
Klar gesagt. Ein Betrüger muss Ihre IT nicht «hacken», um Sie zu bestehlen: Er muss Sie nur überzeugen, eine Kontonummer zu ändern. Die Technik ist nur Kulisse; das eigentliche Ziel ist die Routine Ihrer Zahlungen.
Was Sie sich merken sollten
Drei Gedanken genügen, um Ihre Gefährdung zu ändern.
Erstens zielt der Angriff nicht auf Ihre Technik, sondern auf Ihr Vertrauen. Kein Virenschutz blockiert eine völlig glaubwürdige E-Mail, die Sie schlicht bittet, eine Kontonummer zu aktualisieren. Die Abwehr ist menschlich und organisatorisch, bevor sie technisch ist.
Zweitens ist das entscheidende Glied der Moment der Zahlung. Es spielt kaum eine Rolle, wie die gefälschte Rechnung hereinkam: Alles hängt an dem Augenblick, in dem jemand die Überweisung freigibt. Genau dort stoppt ein einfacher Reflex den Grossteil der Versuche.
Drittens ist dies eine Frage der Verantwortung, nicht nur des Geldes. Wenn ein Treuhandbüro die Bankdaten seiner Mandanten verarbeitet, erwartet das neue schweizerische Datenschutzgesetz (revDSG) «angemessene» Sicherheitsmassnahmen. Das Bundesamt für Cybersicherheit (BACS / NCSC) veröffentlicht regelmässig Warnungen zu diesen Rechnungsbetrügereien: Sie zu beachten, verschafft Ihnen bereits einen Vorsprung.
Diese Gewohnheiten führen Sie diese Woche ein
Nichts davon erfordert Budget, Software oder einen IT-Spezialisten. Es sind Teamgewohnheiten, die Sie schon diese Woche einführen können.
1. Jede Änderung der Bankverbindung über einen bekannten Kanal prüfen
Legen Sie eine ausnahmslose Regel fest: Keine IBAN wird allein aufgrund einer E-Mail geändert. Sobald ein Lieferant ein neues Konto ankündigt, greifen Sie zum Telefon und rufen die bereits hinterlegte Nummer an — nie die in der verdächtigen Nachricht angegebene. Dreissig Sekunden am Telefon sind besser als eine unwiederbringliche Überweisung.
2. Das Vier-Augen-Prinzip bei Zahlungen einführen
Ab einem Betrag, den Sie selbst festlegen, geben zwei Personen jede Überweisung frei: diejenige, die sie vorbereitet, und diejenige, die sie prüft. Dieses «Vier-Augen-Prinzip» kostet nichts und bricht den Zeitdruck, denn der Betrüger setzt gerade auf eine allein und in Eile getroffene Entscheidung.
3. Bei Dringlichkeit verlangsamen und das Auge des Teams schulen
Dringlichkeit ist das Lieblingswerkzeug des Betrügers. Erlauben Sie Ihren Mitarbeitenden ausdrücklich, sich Zeit zum Prüfen zu nehmen, ohne zu fürchten, «Zeit zu verschwenden». Lassen Sie in einer Sitzung eine Musterrechnung herumgehen, zeigen Sie die fast richtige Adresse und die geänderte IBAN-Zeile: Ein Team, das die Falle schon gesehen hat, erkennt sie viel schneller.
Wo stehen Sie wirklich?
Diese drei Gewohnheiten gehören zu Ihrem Zahlungsverfahren und zur Sensibilisierung Ihres Teams — zwei Bereiche, die die Cyber-Passport-Selbsteinschätzung prüft. Sie zertifiziert nichts und erklärt Sie nicht für «geschützt»: Sie zeigt Ihnen Frage für Frage, wo Ihre Organisation gefestigt ist und wo sie noch auf Vertrauen und Gewohnheit ruht. Bei einer gefälschten Lieferantenrechnung versteckt sich dort oft der blinde Fleck.
Und wenn die Überweisung bereits raus ist? Zeit zählt: Kontaktieren Sie sofort Ihre Bank, um einen Rückruf der Gelder zu versuchen, bewahren Sie Rechnung und E-Mails als Beweise auf, und melden Sie den Versuch dem Bundesamt für Cybersicherheit (BACS / NCSC), das diese Fälle zentral erfasst. Je schneller die Meldung, desto grösser die Chance, das Geld zu sperren, bevor es sich verteilt.
Um über die Sensibilisierung hinauszugehen, entfaltet unser Anti-Phishing-Blueprint das vollständige Verfahren: E-Mail-Filterung, eine Schritt-für-Schritt-Anleitung zur Zahlungsprüfung, einen Sensibilisierungsplan und eine Simulation. Genug, um drei gute Reflexe in eine dauerhafte Verteidigung zu verwandeln.